Twee verdachten aangehouden in onderzoek naar nieuwe vorm van bankhelpdeskfraude
380.000 euro schade bij zo'n 170 slachtoffers. Dat waren de cijfers waarmee het Rotterdamse Team Cybercrime werd geconfronteerd in de drie weken die het onderzoeksteam zicht had op de servers van een crimineel samenwerkingsverband. Die criminelen hielden zich bezig met een nieuwe vorm van bankhelpdeskfraude, waarbij slachtoffers de bankpas moesten scannen met hun mobiele telefoon – waarbij op afstand de bankrekening direct werd geplunderd. Dat onderzoek - onder leiding van het Openbaar Ministerie - leidde in korte tijd tot de aanhouding van twee verdachten op 6 oktober 2026.
"Het begon halverwege september toen in de Electronic Crimes Task Force (ECTF) de Nederlandse banken aangaven geconfronteerd te worden met slachtoffers van een nieuwe vorm van bankhelpdeskfraude," begint Ruben van Well van het Rotterdamse Team Cybercrime.
---
Nieuwe vorm van bankhelpdeskfraude
Slachtoffers werden gebeld op hun telefoon en kregen een geluidsfragment te horen. De oplichters hadden met Artificial Intelligence tientallen verschillende geluidsfragmenten gemaakt met verschillende stemmen, banken, bedrijven en scenario's. De stem wees hen bijvoorbeeld op verdachte activiteit op hun bankrekening en vroeg het slachtoffer om op '1' te drukken als hij/zij niet zelf verantwoordelijk was voor die verdachte activiteit. Dan kregen slachtoffers een wachtmuziekje te horen om vervolgens een zogenaamde bankmedewerker aan de lijn te krijgen.
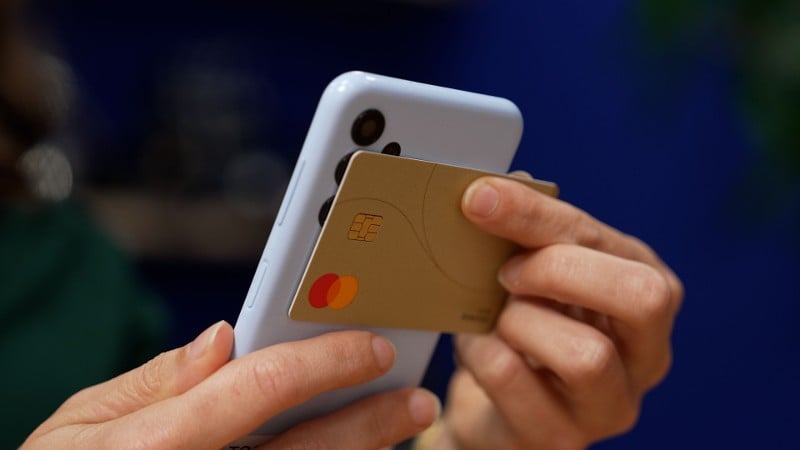
Slachtoffers werden vervolgens met een vast script onder druk gezet en gemanipuleerd. 'Er moest snel gehandeld worden, door de bankpas te blokkeren'. Slachtoffers moesten daarvoor een app downloaden en hun bankpas scannen door die tegen hun telefoon te houden.
Daardoor konden de daders via de net geïnstalleerde app de gegevens van de NFC-chip van de bankpas tijdelijk doorsturen naar een app van de pinner: de chip waarmee je contactloos kunt betalen. Een pinner met dezelfde app stond tegelijkertijd klaar bij een geld- of pinautomaat. Zonder dat slachtoffers het doorhadden, werden duizenden euro’s gepind.
---
"Geen oplichter meer aan de deur, maar een overtuigende beller die ontzettend professioneel overkomt. Die technische methode waren we nog niet eerder tegengekomen. We zijn trots op de samenwerking die we in Nederland hebben met de banken - waarin we gezamenlijk de verantwoordelijkheid voelen om criminelen te stoppen en burgers te beschermen," aldus Ruben.
Het onderzoek
Binnen een paar dagen na het overleg met het ECTF, had het team Cybercrime zicht op de digitale infrastructuur van het criminele samenwerkingsverband. Een techneut en coördinator waren verantwoordelijk voor de techniek en het uitzetten van de 'nep-belletjes'. Zij stuurden ook 'pinners' aan, die klaarstonden op het moment dat een slachtoffer zijn/haar bankpas met de app scanden. In de korte periode dat het onderzoek duurde, zag de politie dat er 170 slachtoffers werden gemaakt, waarmee een schade van zo'n 380.000 euro gemoeid ging. Slachtoffers waren van alle leeftijden en kwamen uit alle hoeken van Nederland. Ook tientallen twintigers en dertigers werden slachtoffer.
“In de korte periode dat het onderzoek heeft gelopen is het gelukt om de infrastructuur van de oplichters bloot te leggen en zicht te krijgen op de toplaag van het CSV. De tactische afwegingen die gemaakt zijn, hebben ervoor gezorgd dat we deze criminelen en hun systeem hebben gestopt. Pinners aanhouden heeft vaak weinig duurzaam effect als je nieuwe slachtoffers wil voorkomen. Pinners zijn makkelijk inwisselbaar. Pas bij het aanpakken van iemand op een cruciale positie pak je een CSV echt goed aan en voorkom je meer slachtoffers.”
Twee belangrijke aanhoudingen
Op 6 oktober heeft de politie twee verdachten aangehouden in dit onderzoek. Het gaat om twee mannen (23-jarige uit Vaassen en een 25-jarige man uit Ede). De 23-jarige man wordt ervan verdacht de technische man achter de fraude te zijn geweest én de anderen te hebben aangestuurd. De ander wordt ervan verdacht een coördinerende rol binnen het samenwerkingsverband te hebben gespeeld.
De politie heeft de servers waarmee deze fraude mogelijk werd gemaakt offline laten halen. De data van die servers wordt onderzocht. Ook de telefoons en laptops van de verdachten zijn meegenomen voor onderzoek. De raadkamer van de Rotterdamse rechtbank heeft dinsdag 20 oktober besloten dat zij in ieder geval 90 dagen langer vast blijven zitten, in afwachting van de zitting in hun zaak.
"We brengen dit onderzoek naar buiten en hopen dat mensen van deze nieuwe oplichtingsvorm zien of horen," begint Ruben. "Dat doen we met een reden. Tegen iedereen in Nederland zeggen we: Je bank vraagt je nooit om een app te downloaden, je bankpas tegen je telefoon te houden of je pincode te geven. Wees alert en hang op als het gesprek niet goed voelt. En tegen oplichters zeggen we: Je bent niet veilig achter je computer. Alles wat je online doet, laat sporen achter. In minder dan vier weken zijn we gegaan van signalering van de nieuwe oplichtingsmethode tot het moment van aanhouding.”
Duurzaam verstoren
“Deze zaak laat zien hoe belangrijk samenwerking in de hele keten is. Binnen de Electronic Crimes Task Force (ECTF) brengen banken, politie en Openbaar Ministerie signalen, expertise en bevoegdheden snel bij elkaar. Daardoor kon deze nieuwe fraudevorm vroeg worden herkend en konden de criminelen achter de werkwijze snel worden aangepakt. Alleen door zo samen te werken, kunnen we slachtoffers voorkomen en criminele netwerken duurzaam verstoren,” zegt Marco Doeland, teamlead Veiligheid bij de Nederlandse Vereniging van Banken.
Tips om oplichters te herkennen en te voorkomen
- Twee elementen komen altijd terug:
- Vertrouwen: vertrouwen kan gewekt worden door een bekende partij als afzender te kiezen maar ook door persoonlijke gegevens van een slachtoffer te delen. ‘Ik ben echt… kijk maar wat ik allemaal van je weet.’
- Druk: Druk heeft als doel een stressreactie op te wekken. Als je gestrest bent denk je minder rationeel na en kun je makkelijker worden opgelicht, omdat je instinctief gaat handelen.
- Check de afzender: Controleer het telefoonnummer.
- Klik niet zomaar: Druk niet op onbekende links en download geen apps via een link in een sms of via WhatsApp.
- Deel geen gegevens: Banken of de overheid vragen nooit via telefoon of sms om inloggegevens, wachtwoorden of pincodes.
- Neem contact op: Twijfel je of een bericht of telefoontje echt is? Neem dan zelf contact op met de organisatie via het officiële telefoonnummer dat je op hun eigen website kunt vinden.
Slachtoffer geworden? Doe aangifte!
- Neem direct contact op met uw bank. Vraag om te controleren of er daadwerkelijk geld is afgeschreven van uw rekening. Laat uw rekening desnoods blokkeren of transacties stoppen.
- Doe aangifte. Zorg dat u eventueel ontvangen berichten bewaart en de politie kunt laten zien.